

Cosmos Interchain Security: łańcuchy dostawcy i konsumenta, nagrody i slashing
Dowiedz się, jak Interchain Security łączy łańcuch dostawcy z łańcuchem konsumenta, wybiera walidatorów, przekazuje nagrody i może powiązać naruszenie konsumenta ze stakiem dostawcy.
W tym przewodnikuDostawca zapewnia walidatorów, ale nie przenosi stake delegującego
Krótkie podsumowanie
Interchain Security pozwala łańcuchowi dostawcy skierować część lub wszystkich swoich walidatorów do udziału w tworzeniu bloków łańcucha konsumenta. Zablokowany stake pozostaje u dostawcy; skład zestawu walidatorów konsumenta, ścieżka wiadomości, zasady nagród i obsługa naruszeń określają, co jest współdzielone i jakie ryzyko się z tym wiąże.
Dostawca zapewnia walidatorów, ale nie przenosi stake delegującego
Interchain Security (ICS) łączy osobne łańcuchy Cosmos za pomocą protokołu Inter-Blockchain Communication (IBC). Łańcuch dostawcy zarządza zestawem walidatorów, a łańcuch konsumenta używa uprawnionych walidatorów dostawcy do proponowania i potwierdzania własnych bloków. Każdy łańcuch nadal ma własną maszynę stanów, księgę, opłaty, token, zarządzanie i reguły aplikacji.
„Wspólne bezpieczeństwo” nie oznacza, że monety delegującego przeniesiono do konsumenta. Delegowane ATOM pozostaje zablokowane zgodnie z regułami stakingu dostawcy. Konsument uzyskuje udział walidatorów zabezpieczony stake’iem dostawcy i może przesłać dostawcy dowody niektórych naruszeń walidatorów. Saldo portfela, token konsumenta i stake zablokowany u dostawcy to różne rzeczy.
ICS nie jest też po prostu mostem tokenów IBC. IBC zapewnia uwierzytelnioną komunikację między łańcuchami, a ICS korzysta z odrębnej aplikacji walidacji międzyłańcuchowej, która przekazuje aktualizacje zestawu walidatorów oraz dowody naruszeń. Transfer tokenów może korzystać z ICS-20 bez współdzielenia zestawu walidatorów. Z kolei wspólni walidatorzy nie gwarantują bezpieczeństwa każdej aplikacji lub tokena konsumenta.
Zasady Top N i opt-in wskazują uczestniczących walidatorów
Konsument nie musi kopiować całego zestawu walidatorów dostawcy. Partial Set Security (PSS) pozwala wybrać podzbiór. Ustawienie Top N wybiera walidatorów według określonego udziału mocy głosu dostawcy. Przy opt-in uprawnieni walidatorzy sami zgłaszają chęć obsługi danego konsumenta. Obowiązującą metodę trzeba sprawdzić w aktualnej konfiguracji łańcucha.
Ustawienia power shaping mogą dodatkowo zmniejszyć lub zrównoważyć zestaw konsumenta. Mogą na przykład ograniczyć maksymalną liczbę walidatorów, udział pojedynczego walidatora w mocy głosu konsumenta albo wprowadzić listę dozwolonych i zablokowanych. Zmienia to zestaw walidatorów konsumenta, a nie podział stake’u zablokowanego u dostawcy.
Łańcuchy Top N zwykle wymagają zgody zarządzania dostawcy, ponieważ część walidatorów może mieć obowiązek uczestnictwa. Łańcuchy opt-in można uruchomić bez zmuszania walidatorów do udziału. Nie wnioskuj o ścieżce uruchomienia wyłącznie na podstawie określenia „łańcuch Cosmos”. Sprawdź chain ID i consumer ID, etap uruchomienia, zasadę Top N lub opt-in, parametry power shaping oraz aktualny proces zarządzania dostawcy; dokumentacja i funkcje mogą się zmieniać.
Walidowanie konsumenta zwiększa zakres pracy operacyjnej
Walidator dostawcy uczestniczący w konsumentach zazwyczaj uruchamia osobny węzeł konsumenta i stosuje się do jego wymagań programowych oraz instrukcji uruchomienia. Dla każdego konsumenta można przypisać osobny klucz konsensusu zamiast ponownie używać klucza dostawcy. Rozdzielenie kluczy zmniejsza ryzyko ujawnienia klucza podpisującego dostawcy w razie włamania do węzła konsumenta, ale nie usuwa ryzyka operacyjnego, błędów oprogramowania ani ryzyka podpisu.
Zasady uczestnictwa określają, kto ma uruchamiać węzeł konsumenta. W Top N obowiązek może zależeć od mocy głosu dostawcy i ustalonego progu; opt-in zazwyczaj pozostawia decyzję walidatorowi. Limity mocy lub listy mogą zmienić końcowy zestaw. Walidatorzy powinni sprawdzić uprawnienia, przypisanie klucza, hash binariów, czas uruchomienia i wymagania monitoringu dla każdego konsumenta.
Delegujący zwykle nie uruchamiają własnego węzła konsumenta. Ich stake u dostawcy wspiera walidatora wykonującego dodatkową pracę, a kara konsumenta może dotknąć tego stake’u. Dlatego sprawdzenie tożsamości i uptime walidatora u dostawcy nie wystarcza; trzeba też poznać zasady uczestnictwa i obsługi naruszeń każdego konsumenta.
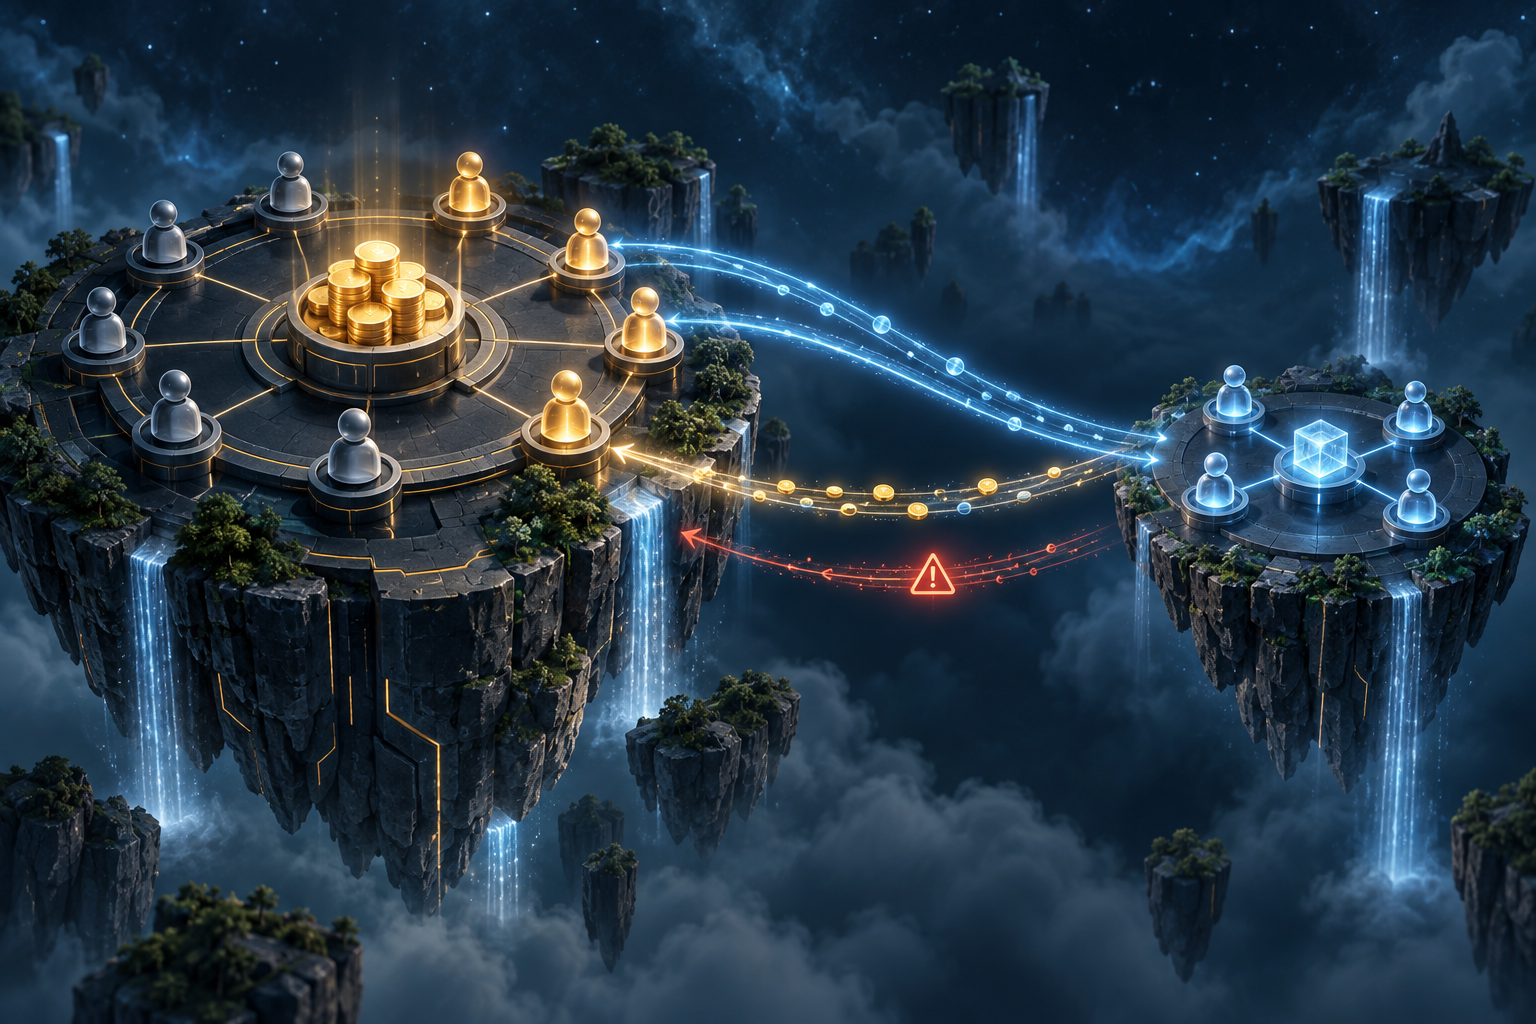
Aktualizacje zestawu walidatorów przechodzą osobnym kanałem IBC
Zmiana stake’u lub uprawnień u dostawcy może wymagać aktualizacji zestawu walidatorów konsumenta. ICS przesyła takie zmiany przez kanał Cross-Chain Validation (CCV). Relayer przenosi wiadomości między łańcuchami, a każdy łańcuch sprawdza stan zgodnie z protokołem i sam stosuje odpowiednie zmiany. Relayer nie jest walidatorem konsumenta i nie rozstrzyga, które podpisy są ważne.
Koordynacja ta może komplikować termin dołączenia i wyjścia w porównaniu z samodzielnym łańcuchem. Starszy projekt CCV opisuje pakiety zmiany zestawu walidatorów oraz powiadomienia o dojrzałości, które chronią unbonding między łańcuchami. Implementacja ewoluowała, więc ogólny opis ICS nie daje podstaw do obiecania jednakowego dodatkowego czasu na undelegation u dostawcy. Dokładne działanie zależy od wersji protokołu i parametrów łańcucha.
Przed zmianą delegacji lub wypłatą stake’u sprawdź aktualną dokumentację dostawcy i konsumenta oraz otwarte rekordy unbondingu. Oddziel zwykły okres stakingu od dodatkowej koordynacji ICS. Opóźniony relayer lub nieaktualny client mogą też spowolnić pakiet, nie zmieniając podstawowej reguły.
Naruszenie na łańcuchu konsumenta może wpłynąć na dostawcę
Konsument może przesłać dostawcy dowody niewłaściwego działania walidatora. Dokumentacja ICS odróżnia downtime od equivocation, np. podwójnego podpisywania. Zasady łańcucha, wersja protokołu i parametry naruszeń konsumenta określają obsługę dowodów; możliwy jest jail, slash stake’u albo oba działania.
Nie istnieje jedna stawka kary dla wszystkich łańcuchów. Aktualna oficjalna dokumentacja nie opisuje też konsekwencji downtime w pełni spójnie: przewodnik walidatora opisuje jail u dostawcy bez slash dla Hub, a strona o slashing opisuje jail i slash według parametrów konsumenta. Nie wyciągaj więc wniosków finansowych z samego określenia „ICS”; sprawdź implementację, konfigurację i procedurę dowodową konkretnego łańcucha. Wiarygodny dowód podwójnego podpisu może doprowadzić u dostawcy do slash, jail i tombstone.
Jeśli dostawca obcina stake, walidator i delegujący mogą ponieść skutki ekonomiczne zgodnie z zasadami stakingu dostawcy. Jail może usunąć walidatora z aktywnego zestawu dostawcy, a przez to również z zestawów konsumentów. Nie zakładaj, że naruszenie konsumenta wpływa wyłącznie na nagrody w tokenie konsumenta.
Nagrody konsumenta są opcjonalnym przepływem, a nie stałą stopą zwrotu
Konsument może przekazywać dostawcy określoną część nagród za bloki lub opłat jako zapłatę za bezpieczeństwo. Aktywa są okresowo przesyłane kanałem IBC. Dostawca przyjmuje tylko dozwolone denom, a uprawnienie do nagród zależy od zasad konsumenta. Według bieżącej dokumentacji walidator może być zobowiązany do nieprzerwanego uczestnictwa przez określoną liczbę epok; delegujący mogą potem uczestniczyć w podziale według reguł dostawcy.
Prosty przykład hipotetyczny: załóżmy, że konsument odnotował w danym okresie 12 000 jednostek kwalifikujących się opłat i nagród inflacyjnych, a zarządzanie ustaliło udział dostawcy na 25%. Rachunek daje 3 000 jednostek kierowanych do puli nagród dostawcy. Nie określa to wartości w dolarach, ostatecznej alokacji walidatora, terminu wypłaty ani przyszłego zwrotu. Przy limicie mocy głosu waga podziału może opierać się na mocy walidatora po korekcie na konsumencie, a nie na jego pierwotnej mocy u dostawcy.
Token nagród może być zmienny cenowo, mało płynny albo kosztowny do odebrania. Wyświetlany APY może łączyć zmienne założenia dotyczące aktywności konsumenta, udziału nagród, uprawnionych walidatorów, prowizji, podziału u dostawcy, dopuszczonych denom i okresu opt-in. Traktuj nagrody konsumenta jako zmienny przepływ protokołu, nie gwarantowany APY ani pewną rekompensatę ryzyka slash.
Współdzielenie bezpieczeństwa nie usuwa ryzyka samego łańcucha
Walidatorzy dostawcy mogą utrudnić atak na konsumenta w porównaniu z sytuacją, w której opiera się on wyłącznie na małym, nowym zestawie walidatorów. Konsument nie staje się jednak kopią dostawcy. Ma własne oprogramowanie aplikacyjne, zarządzanie, model ekonomiczny, klientów i kanały IBC, zależności operacyjne oraz ewentualne smart kontrakty i moduły.
Zestaw walidatorów to tylko część modelu bezpieczeństwa. Podzbiór konsumenta może być bardziej skoncentrowany lub mieć inną dostępność niż pełny zestaw dostawcy. Problem z clientem albo relayerem może opóźnić koordynację; błąd oprogramowania konsumenta może zaszkodzić łańcuchowi, nawet jeśli walidatorzy dostawcy działają poprawnie. Zarządzanie może zmienić parametry, a cena tokena może spadać niezależnie od mechanizmu walidacji.
„Zabezpieczony przez Cosmos Hub” to początek analizy, a nie pełna ocena ryzyka. Sprawdź, kto jest dostawcą, którzy walidatorzy uczestniczą, jak ukształtowano ich moc głosu, jakie dowody mogą doprowadzić do slash, jakie nagrody są przekazywane i jak wygląda wyjście lub zmiana trybu. Bezpieczeństwo zależy od konkretnej konfiguracji i okresu działania.
Lista kontrolna przed poleganiem na łańcuchu ICS
Zacznij od ustalenia właściwego chain ID, consumer ID i dostawcy. Sprawdź, czy obowiązuje Top N lub opt-in, czy limity mocy albo listy zmieniają zestaw walidatorów i czy opublikowana lista uwzględnia najnowszą aktualizację. Sama liczba walidatorów nie pokazuje podziału mocy głosu.
Jeśli jesteś walidatorem lub delegującym, sprawdź, czy walidator musi włączyć opt-in, jakiego consensus key używa na konsumencie, czy działa właściwy binary oraz jak obsługiwane są downtime i podwójne podpisy. Przeczytaj aktywne parametry jail i slash. Przy delegowaniu odróżnij stake zablokowany u dostawcy od nagród konsumenta wyświetlanych przez portfel.
Na koniec sprawdź listę akceptowanych denom nagród, liczbę epok wymaganą do uzyskania uprawnień, zasady podziału i prowizji, uprawnienia zarządcze konsumenta, stan relayera i clienta oraz aktualną procedurę undelegation lub changeover. Nie utożsamiaj tych kwestii ze stakingiem wyłącznie u dostawcy ani z transferem tokena — odpowiadają na inne pytania.
[Delegowanie i slashing w Cosmos Hub](/learn/cosmos-staking-delegation-unbonding-slashing-validator-commission-explained) · [Transfery IBC i ryzyko relayera](/learn/cosmos-ibc-transfer-clients-channels-packet-timeouts-relayer-risks-explained) · Staking krypto a pożyczki DeFi
Częste pytania
Q1Czy Interchain Security przenosi ATOM do konsumenta?
Zazwyczaj nie. Stake pozostaje u dostawcy, a jego walidatorzy uczestniczą zgodnie z zasadami ICS.
Q2Czy każdy konsument korzysta ze wszystkich walidatorów dostawcy?
Nie. Top N, opt-in i power shaping mogą wybrać tylko podzbiór.
Q3Czy naruszenie u konsumenta może zmniejszyć stake u dostawcy?
Może — zależy to od naruszenia, dowodów, implementacji i aktywnych parametrów. Sprawdź reguły konkretnego łańcucha.
Q4Czy nagrody konsumenta są gwarantowane?
Nie. Zależą od konfiguracji, uprawnień, podziału, terminu, prowizji i wartości tokena.
Źródła i dalsza lektura
Zgłoś problem
Przygotujemy e-mail z linkiem do tego artykułu. Mark otrzyma zgłoszenie dopiero po jego wysłaniu
Szybki test
Przeczytano? Sprawdź się w 3 pytaniach
Pytanie 01
Gdzie zwykle pozostaje delegowane ATOM, gdy walidator dostawcy uczestniczy w ICS dla konsumenta?
Wybierz odpowiedź, aby zobaczyć wyjaśnienie
Słownik opcji
The process that requires an option writer to fulfill the contract after an exercise notice is allocated; it can create or remove an underlying position.
Czytaj szczegółowy przewodnikBid-ask spreadThe gap between the best displayed bid and ask, which is a practical trading cost and a signal of how uncertain an immediate fill may be.
Czytaj szczegółowy przewodnik0DTEAn option that expires on the current trading day; little time remains for the thesis to work, while gamma and execution risk can change quickly.
Czytaj szczegółowy przewodnik