

Carteira quente ou fria: chaves, assinaturas e escolhas
Entenda o que muda com o armazenamento quente e frio, o papel de um assinador físico e como equilibrar exposição on-line e acesso diário.
Neste guiaO que quente e fria realmente significam
Resumo breve
Quente e fria descrevem como as chaves de assinatura de uma carteira se relacionam com um ambiente conectado à internet. Esses rótulos não dizem quem controla as chaves, onde os ativos cripto existem ou se um produto é seguro. Um aplicativo on-line pode preparar uma transação aprovada por um assinador físico separado; um backup off-line ainda pode ser roubado, perdido ou usado indevidamente.
O que quente e fria realmente significam
Uma carteira é um software ou dispositivo que gerencia chaves e ajuda a consultar saldos ou autorizar transações; moedas e tokens continuam registrados em suas blockchains. Uma carteira quente guarda ou usa chaves de assinatura em um ambiente conectado à internet, como celular, navegador ou computador. O armazenamento frio mantém a criação das chaves e a assinatura longe do ambiente on-line. Os termos não são uma avaliação completa de segurança. Confira onde uma chave é criada, guardada e usada, em vez de confiar no rótulo do produto.
Separe custódia de conexão
Custódia responde quem pode autorizar uma transação. Em uma conta custodial de corretora ou exchange, o provedor controla as chaves e você depende da segurança da conta e das regras de saque. Na autocustódia, você controla as chaves, seja em uma carteira de software conectada, seja em um assinador frio. Conexão é outro eixo: o dispositivo físico pode continuar isolado enquanto o aplicativo complementar, celular ou computador ficam on-line. A Ethereum.org descreve carteiras como ferramentas para interagir com contas e chaves, não como recipientes dos ativos.
Carteiras quentes facilitam ações frequentes
Uma carteira conectada pode facilitar consultar saldos, enviar fundos e conectar-se a aplicativos descentralizados. Essa conveniência também aproxima a assinatura de softwares expostos a malware, extensões maliciosas, endereços substituídos na área de transferência, phishing ou um dispositivo comprometido. O bloqueio do celular ou a senha do aplicativo limitam o acesso àquele dispositivo, mas não substituem o segredo de recuperação nem provam que um pedido de transação é legítimo. Algumas pessoas mantêm em uma carteira conectada apenas os fundos necessários para o uso rotineiro e revisam as permissões regularmente.
O armazenamento frio muda o caminho da assinatura
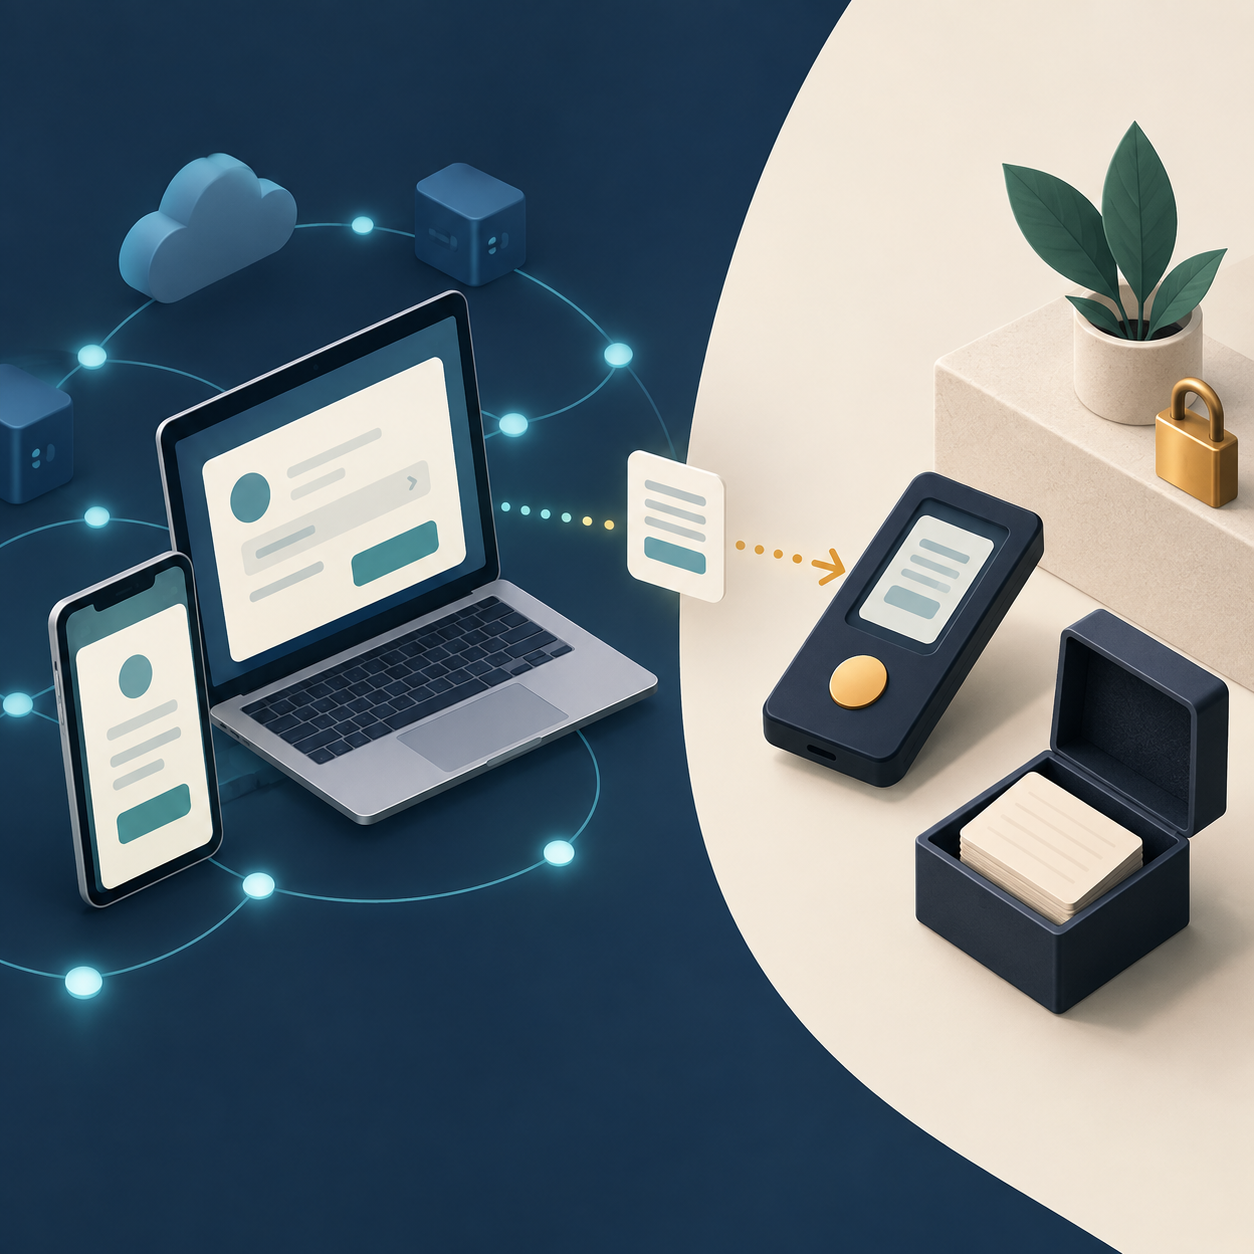
Na assinatura off-line, um computador conectado prepara uma transação sem assinatura, envia-a a um assinador desconectado e depois transmite o resultado assinado. A chave privada permanece fora do computador on-line, reduzindo uma via de roubo remoto. Os dispositivos usam métodos diferentes, como USB ou QR; uma carteira física não é sempre totalmente isolada. O guia de segurança da Bitcoin.org explica a divisão entre uma carteira on-line de consulta e uma carteira off-line de assinatura. As etapas extras podem tornar recuperação, atualizações e uso frequente de aplicativos mais lentos. Pratique o fluxo antes de depender dele.
Uma carteira física assina; não guarda moedas
Uma carteira física é um dispositivo projetado para manter chaves privadas separadas de um computador comum conectado à internet e assinar solicitações aprovadas. Ela não contém os ativos da blockchain: a rede os registra em um endereço e a chave comprova a autoridade para movimentá-los. Antes de aprovar, compare no visor confiável do dispositivo o endereço de destino, a rede, o valor e a ação solicitada, quando esses detalhes forem exibidos. Se faltarem informações importantes ou um site pedir aprovação de dados ilegíveis, o assinador separado não torna essa decisão segura por si só.
Escolha conforme o uso e a recuperação
Para transferências frequentes ou conexões com aplicativos, um pequeno saldo operacional em uma carteira de software bem mantida pode ser mais prático. Para fundos que você raramente movimenta, a assinatura fria pode reduzir a exposição da chave a dispositivos on-line, mas acrescenta responsabilidades de armazenamento físico e recuperação. Não existe um limite universal de saldo. Considere a frequência de assinatura, as consequências de perder acesso, as ameaças ao seu redor e se você consegue recuperar a carteira com segurança. Algumas pessoas usam as duas opções e separam claramente custódia, endereços e backups.
Configure uma carteira fria com cuidado
Comece pelas instruções oficiais do fabricante e confirme como o segredo de recuperação é gerado. Uma frase já preenchida ou enviada separadamente com um dispositivo novo não é uma configuração normal. Confira autenticidade e firmware por canais oficiais, o suporte à rede e ao tipo de transação necessários e, se possível, o endereço de recebimento no assinador. Guarde o backup off-line e planeje danos, roubos e uma recuperação confiável. Nunca o digite em um site, chat de suporte ou dispositivo que o fluxo oficial não exigir.
O armazenamento frio não elimina todos os riscos
Uma chave off-line não impede o roubo do backup de recuperação, a substituição do endereço de destino, uma aprovação obtida por engano ou o comprometimento da interface de assinatura. O dispositivo também pode ser perdido ou danificado, e um plano de recuperação não testado pode falhar. O armazenamento frio muda uma parte do modelo de ameaças: o acesso on-line à chave de assinatura. Permissões de contratos, conferência de endereço e rede, compatibilidade do backup e planejamento sucessório continuam importantes. Consulte o guia de recuperação da carteira, o guia de permissões de tokens e o checklist de transferência. Fontes: segurança de carteiras da Bitcoin.org, FAQ da Bitcoin.org, guia de carteiras da Ethereum.org, guia de desenvolvimento do Bitcoin sobre carteiras e visão geral de carteiras físicas da Trezor.
Perguntas frequentes
Q1Uma carteira física está sempre off-line?
Não necessariamente. O dispositivo pode manter a chave isolada enquanto um aplicativo complementar e a transação sem assinatura usam um computador on-line. Conexão e recursos de segurança variam.
Q2As criptomoedas ficam guardadas dentro da carteira física?
Não. A blockchain registra os ativos associados a endereços. A carteira gerencia as chaves que podem autorizar transações desses endereços.
Q3O armazenamento frio é automaticamente mais seguro?
Ele pode reduzir o acesso remoto às chaves, mas não protege contra backup exposto, pedido enganoso, dispositivo perdido ou método de recuperação incompatível.
Q4Devo guardar todos os fundos em uma carteira fria?
Não há uma configuração universal. Considere acesso, capacidade de recuperação, segurança física e consequências de erros; algumas pessoas separam os fundos de uso frequente.
Fontes e leituras adicionais
Relatar um problema
Vamos preparar um e-mail com o link deste artigo. Mark só receberá o relato depois que você enviar
Verificação rápida
Terminou o guia? Confira o que aprendeu com 3 perguntas
Pergunta 01
O que a diferença entre “quente” e “fria” descreve principalmente?
Escolha uma resposta para ver a explicação
Glossário de opções
Situação em que o preço de exercício da opção está muito próximo do preço de mercado do ativo subjacente. Ela pode não ter valor intrínseco relevante, mas ainda pode ter prêmio por causa do tempo e da incerteza restantes.
Ler o guia completoOpção de compraContrato que dá ao comprador o direito de comprar o ativo subjacente no preço de exercício, conforme seus termos. Quem vende o contrato assume a obrigação correspondente se o direito for exercido e atribuído.
Ler o guia completo