

क्रिप्टो वॉलेट सीड फ्रेज़: बैकअप, रिकवरी और पासफ़्रेज़
जानें कि सीड फ्रेज़ निजी कुंजियों से कैसे जुड़ती है, ऑफ़लाइन बैकअप कैसे रखें और पासफ़्रेज़ रिकवरी को कैसे बदलता है
इस गाइड मेंवॉलेट कुंजियाँ संभालता है, फ़ाइल में कॉइन नहीं रखता
संक्षिप्त सारांश
वॉलेट की सीड फ्रेज़ या रिकवरी फ्रेज़ ऐप पासवर्ड या डिवाइस PIN नहीं है। यह एक गुप्त बैकअप है जिससे अनुकूल वॉलेट निजी कुंजियाँ और पते फिर बना सकते हैं। इसे पाने वाला व्यक्ति मूल डिवाइस के बिना भी संबंधित संपत्तियों को नियंत्रित कर सकता है। इसलिए बैकअप को पुनर्प्राप्त करने योग्य और गुप्त, दोनों रहना चाहिए।
वॉलेट कुंजियाँ संभालता है, फ़ाइल में कॉइन नहीं रखता
Bitcoin या Ethereum की संपत्तियाँ अपने ब्लॉकचेन पर दर्ज होती हैं। वॉलेट उन निजी कुंजियों को संभालता है जो संबंधित पतों से लेनदेन अधिकृत करती हैं। ऐप या हार्डवेयर साइनर खोने से ऑन-चेन बैलेंस तुरंत नहीं मिटता, पर वही कुंजियाँ वापस न मिलने पर नियंत्रण खो सकता है। फ्रेज़ पाने वाला व्यक्ति दूसरे डिवाइस से लेनदेन कर सकता है। एक्सचेंज खाते जैसी कस्टोडियल सेवा में कंपनी कुंजियाँ रखती है; आप खाते की सुरक्षा, निकासी नीति और उसकी भुगतान क्षमता पर निर्भर होते हैं। सेल्फ-कस्टडी में बैकअप आपकी जिम्मेदारी है। हार्डवेयर साइनर ऑनलाइन जोखिम घटा सकता है, लेकिन फ़िशिंग या गलत स्वीकृति नहीं रोकता। Bitcoin.org सुरक्षा गाइड और Ethereum.org वॉलेट गाइड देखें।
सीड फ्रेज़ यादृच्छिक जानकारी का पढ़ने योग्य रूप है
BIP-39 वाले वॉलेट यादृच्छिक entropy में checksum जोड़कर क्रमबद्ध शब्द बनाते हैं। आकार के अनुसार 12, 15, 18, 21 या 24 शब्द हो सकते हैं। यह खुद बनाई जाने वाली पासवर्ड नहीं है; अपनी पसंद का वाक्य या गीत इस्तेमाल न करें। अनुकूल वॉलेट फ्रेज़ से seed और फिर कई निजी कुंजियाँ व पते निकाल सकता है। लेकिन backup standard, network, account type और derivation path अलग हो सकते हैं। इसलिए सही फ्रेज़ के बाद भी परिचित पता तुरंत न दिखे; छोटा checksum हर लिखने की गलती नहीं पकड़ता। BIP-39 विनिर्देश फ्रेज़ और seed रूपांतरण बताता है, हर वॉलेट की पूरी रिकवरी प्रक्रिया नहीं। लिखने से पहले फ़ॉर्मैट, शब्दों की संख्या, समर्थित नेटवर्क, account type और derivation path जाँचें। क्रम और वर्तनी जस की तस रखें; अनुवाद न करें और ऑनलाइन checker में न डालें।
डिवाइस और बैकअप अलग-अलग विफलताओं से बचाते हैं
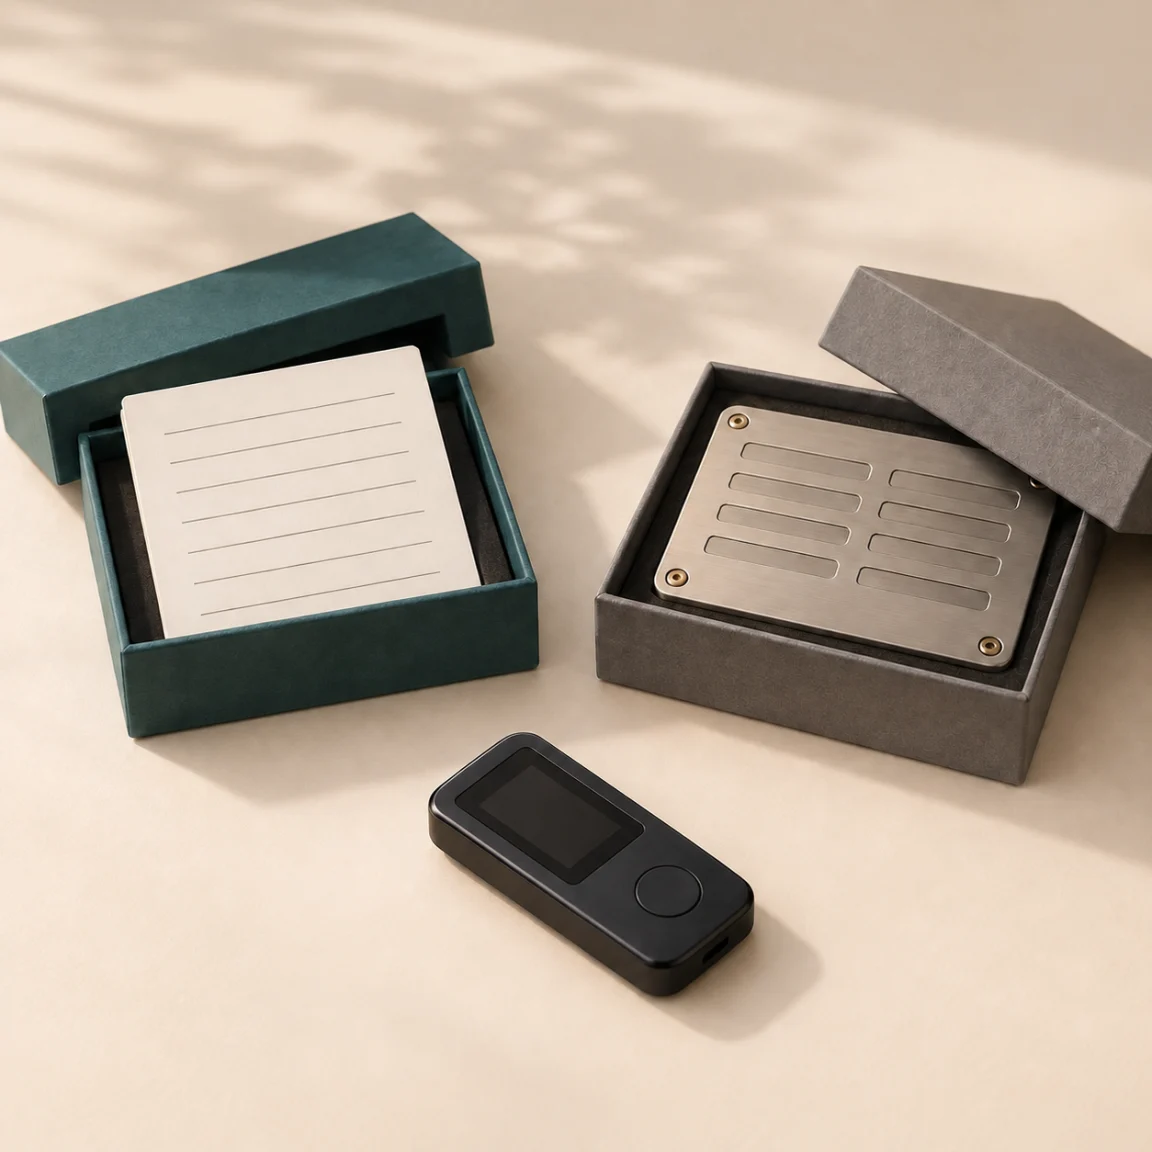
हार्डवेयर साइनर का उद्देश्य निजी कुंजियों को सामान्य इंटरनेट-कनेक्टेड कंप्यूटर से अलग रखना है। PIN डिवाइस तक पहुँच सीमित करता है; रिकवरी फ्रेज़ दूसरी अनुकूल वॉलेट में कुंजियाँ फिर बनाती है। इसलिए फ्रेज़ चोरी होने पर PIN पर्याप्त नहीं, और सही बैकअप न हो तो डिवाइस खोना रिकवरी रोक सकता है। सपोर्ट, एक्सचेंज या कनेक्शन वेबसाइट को फ्रेज़ न दें। सेल्फ-कस्टडी चुनें तो सेटअप के दौरान बनी फ्रेज़ ऑफ़लाइन, सही क्रम में लिखें और डिवाइस की आधिकारिक जाँच अपनाएँ। स्क्रीनशॉट, फोटो, ईमेल, cloud note और messenger नए जोखिम पैदा करते हैं। Trezor बैकअप गाइड भी डिजिटल कॉपी और साझा करने से मना करती है। कागज़ सस्ता और पढ़ने योग्य है पर पानी, गर्मी या घिसाव से खराब हो सकता है। धातु कुछ पर्यावरणीय नुकसान सह सकती है, पर चोरी या फोटो से नहीं बचाती। डिवाइस और बैकअप साथ रखने पर एक घटना दोनों को प्रभावित कर सकती है। अतिरिक्त कॉपी रिकवरी बढ़ाती हैं, पर जोखिम वाले स्थान भी। सामग्री, टिकाऊपन और सुरक्षित स्थान की तुलना करें; कोई एक्सेसरी सुरक्षा की गारंटी नहीं है।
रिकवरी में derivation सेटिंग भी मेल खानी चाहिए
डिवाइस खोने या बदलने पर वॉलेट प्रदाता के आधिकारिक निर्देश से शुरू करें। पता करें कि शब्द डिवाइस पर, भरोसेमंद ऐप में या वेबसाइट पर कहाँ डालने हैं। फ्रेज़ माँगने वाला लिंक फ़िशिंग हो सकता है; सपोर्ट को पहचान जाँचने के लिए पूरी फ्रेज़ नहीं चाहिए। रिकवरी के बाद बैलेंस या पता खाली दिखे तो क्रम, वर्तनी, वैकल्पिक passphrase, standard, account type, network, derivation path और address search range जाँचें। दूसरी ऐप पुराने पतों को तुरंत नहीं खोज सकती। नया पता देखकर तुरंत धन न भेजें और फ्रेज़ ऑनलाइन फिर न डालें। सार्वजनिक लेनदेन देखें, लेकिन secret को block explorer में न डालें। रिकवरी से स्थानीय पसंद या ऐप सेटिंग लौटने की गारंटी नहीं है। भरोसेमंद स्क्रीन पर पता, नेटवर्क और memo/tag जाँचें। छोटा test transfer पता और नेटवर्क जाँच सकता है, पर बैकअप सुरक्षित होने का प्रमाण नहीं है।
Passphrase रिकवरी की एक अतिरिक्त शर्त है
कुछ BIP-39 वॉलेट वैकल्पिक passphrase जोड़कर अलग seed बनाते हैं। इसका उपयोग न हो तो standard खाली मान लेता है। अलग passphrase या टाइपो भी त्रुटि के बजाय दूसरा वैध वॉलेट खोल सकता है। यह ऐप पासवर्ड या PIN नहीं और केवल फ्रेज़ से वापस नहीं मिलता। Trezor passphrase गाइड बताती है कि सही मान आवश्यक है। रिकवरी के लिए मूल फ्रेज़ और बिल्कुल वही passphrase दोनों चाहिए। बड़े/छोटे अक्षर, spaces और डिवाइस की सीमा ध्यान में रखें। दोनों साथ रखने से अतिरिक्त सुरक्षा घट सकती है; बहुत अलग रखने पर स्वयं या उत्तराधिकारी पहुँच खो सकते हैं। आधिकारिक तरीका अपनाएँ और संपत्ति रखने से पहले सही पता जाँचें। Passphrase खोई फ्रेज़ की जगह नहीं लेता और phishing या गलत approvals नहीं रोकता। exact मान भूलने से इच्छित वॉलेट नहीं खुल सकता।
उन हमलों के लिए भी तैयार रहें जिन्हें फ्रेज़ नहीं रोकती
फ़िशिंग साइट फ्रेज़ चुरा सकती है, और दुर्भावनापूर्ण smart-contract approval टोकन स्थानांतरित करने की अनुमति दे सकता है। हस्ताक्षर से पहले भरोसेमंद स्क्रीन पर प्राप्तकर्ता, नेटवर्क, राशि और approval scope पढ़ें। “recovery”, “airdrop” या “support” बताकर फ्रेज़ माँगने वालों पर भरोसा न करें; आधिकारिक साइट खुद खोलें। एक्सचेंज custody में प्रदाता, खाते और निकासी नियमों पर निर्भरता है। सेल्फ-कस्टडी सीधा नियंत्रण देती है, पर नुकसान, चोरी, गलती और विरासत की जिम्मेदारी भी। कई अनुमोदन चाहिए तो समर्थित multisig या सत्यापित secret sharing देखें। शब्दों को मनमाने ढंग से आधा करना सुरक्षित secret sharing नहीं है। BIP-39, SLIP-39 और multisig अलग प्रणालियाँ हैं। लंबी अनुपस्थिति या मृत्यु पर किसी भरोसेमंद व्यक्ति को योजना न मिले तो सुरक्षित फ्रेज़ भी अनुपयोगी रह सकती है। बहुत जल्दी देना भी जोखिम है। कुंजी बताए बिना custody प्रकार और रिकवरी कदम दर्ज करें।
संपत्ति और इस्तेमाल के अनुसार तरीका चुनें
बार-बार छोटी राशि भेजने के लिए भरोसेमंद software wallet, डिवाइस लॉक, अपडेट, पता जाँच और phishing सावधानी पर्याप्त हो सकती है। लंबे समय की संपत्ति के लिए hardware signer और offline backup की तुलना करें। खरीदना अपने-आप सुरक्षा नहीं देता। फ्रेज़ निर्माण, डिवाइस की प्रामाणिकता, समर्थित chain/token, हस्ताक्षर से पहले दिखने वाला विवरण, recovery compatibility, backup टिकाऊपन और support नीति जाँचें। उदाहरण के लिए, hardware wallet खो जाए पर सही BIP-39 फ्रेज़ हो और passphrase न हो, तो वही network और derivation path चुनकर अनुकूल वॉलेट में पते लौट सकते हैं। गलत account type पहले खाली दिख सकता है। passphrase इस्तेमाल हुई हो तो दोनों भाग हूबहू चाहिए। यदि फ्रेज़ cloud photo से लीक हो, तो सुरक्षित PIN के बावजूद कोई अन्य डिवाइस से संपत्ति निकाल सकता है। secret नहीं, शर्तें दर्ज करें: क्रम, standard, network, path, passphrase, device बदलने की आधिकारिक प्रक्रिया, backup स्थान और किसे कब पहुँच मिलेगी। Ethereum के लिए wallet guide, और offline backup के लिए Bitcoin.org तथा BIP-39 पढ़ें।
आम सवाल
Q1क्या encrypted cloud note में फ्रेज़ रख सकते हैं?
Encryption कुछ जोखिम घटाता है, पर compromised account, malware या password और recovery codes के साथ उजागर होने का खतरा नहीं मिटाता। Offline backup को प्राथमिकता दें।
Q2रिकवरी के बाद खाली balance का मतलब संपत्ति खो गई?
जरूरी नहीं। passphrase, standard, network, account type, derivation path और address search range जाँचें; फ्रेज़ फिर ऑनलाइन न डालें।
Q3क्या हर किसी को passphrase चाहिए?
नहीं। यह वैकल्पिक उन्नत सुविधा है और रिकवरी की शर्तें बढ़ाती है। exact मान सुरक्षित रखने की योजना न हो तो जोखिम बढ़ सकता है।
स्रोत और आगे पढ़ें
समस्या की रिपोर्ट करें
हम इस लेख का लिंक जोड़कर ईमेल तैयार करेंगे। भेजने के बाद ही Mark को आपकी रिपोर्ट मिलेगी
त्वरित जाँच
गाइड पढ़ने के बाद 3 सवालों से खुद को जाँचें
सवाल 01
किसी को रिकवरी फ्रेज़ मिल जाए तो क्या जोखिम है?
व्याख्या देखने के लिए एक उत्तर चुनें
विकल्प शब्दावली
वह स्थिति जिसमें विकल्प का स्ट्राइक मूल्य अंतर्निहित परिसंपत्ति के बाजार मूल्य के बहुत करीब हो। उसमें अभी महत्वपूर्ण आंतरिक मूल्य न हो, फिर भी बचे हुए समय और अनिश्चितता के कारण प्रीमियम हो सकता है।
विस्तृत गाइड पढ़ेंकॉल विकल्पऐसा अनुबंध जो खरीदार को शर्तों के अनुसार स्ट्राइक मूल्य पर अंतर्निहित परिसंपत्ति खरीदने का अधिकार देता है। यदि अधिकार का प्रयोग और असाइनमेंट हो, तो विक्रेता पर संबंधित दायित्व आता है।
विस्तृत गाइड पढ़ेंपुट विकल्पऐसा अनुबंध जो धारक को शर्तों के अनुसार समाप्ति से पहले या समाप्ति पर स्ट्राइक मूल्य से अंतर्निहित परिसंपत्ति बेचने का अधिकार देता है, दायित्व नहीं।
विस्तृत गाइड पढ़ें