

Hot Wallet vs. Cold Wallet: Schlüssel, Signaturen und Abwägungen
Erfahre, was Hot und Cold Storage verändern, welche Rolle Hardware-Signer spielen und wie sich Online-Exposition und täglicher Zugriff abwägen lassen.
In diesem LeitfadenWas Hot und Cold tatsächlich bedeuten
Kurze Zusammenfassung
Hot und Cold beschreiben, wie die Signaturschlüssel eines Wallets mit einer Internetumgebung zusammenhängen. Die Begriffe sagen nicht, wer die Schlüssel kontrolliert, wo Krypto-Vermögenswerte liegen oder ob ein Produkt sicher ist. Eine Online-App kann eine Transaktion vorbereiten, die ein getrenntes Hardwaregerät signiert; auch ein Offline-Backup kann gestohlen, verloren oder missbraucht werden.
Was Hot und Cold tatsächlich bedeuten
Ein Wallet ist Software oder ein Gerät, das Schlüssel verwaltet und Guthaben anzeigt oder Transaktionen autorisiert; Coins und Token sind weiterhin auf ihren Blockchains verzeichnet. Ein Hot Wallet bewahrt Signaturschlüssel in einer mit dem Internet verbundenen Umgebung auf oder verwendet sie dort, etwa auf einem Smartphone, im Browser oder am Computer. Cold Storage hält Schlüsselerzeugung und Signieren von einer Online-Umgebung fern. Die Begriffe sind keine vollständige Sicherheitsbewertung. Prüfe daher, wo ein Schlüssel erzeugt, gespeichert und genutzt wird, statt dich auf ein Produktetikett zu verlassen.
Verwahrung und Verbindung getrennt betrachten
Verwahrung beantwortet, wer eine Transaktion autorisieren kann. Bei einem verwahrten Börsenkonto kontrolliert der Anbieter die Signaturschlüssel; du bist von dessen Kontosicherheit und Auszahlungsregeln abhängig. Bei Self-Custody kontrollierst du die Schlüssel, egal ob du ein Software-Wallet mit Internetzugang oder einen Cold-Signer nutzt. Die Verbindung ist eine weitere Achse: Ein Hardwaregerät kann isoliert bleiben, während die zugehörige App, das Smartphone oder der Computer online ist. Ethereum.org beschreibt Wallets als Werkzeuge für den Zugriff auf Konten und Schlüssel, nicht als Behälter für Vermögenswerte.
Hot Wallets erleichtern häufige Aktionen
Ein verbundenes Wallet erleichtert oft das Prüfen von Guthaben, das Senden und die Verbindung zu dezentralen Apps. Gleichzeitig liegen Teile des Signierablaufs näher an Software, die durch Schadprogramme, schädliche Browser-Erweiterungen, manipulierte Zwischenablagen, Phishing oder ein kompromittiertes Gerät beeinflusst werden kann. Eine Gerätesperre oder ein App-Passwort begrenzt den Zugriff auf dieses Gerät, ersetzt aber nicht das Wiederherstellungsgeheimnis und beweist nicht, dass eine Transaktionsanfrage ehrlich ist. Viele halten in einem verbundenen Wallet nur die Mittel, die sie für den Alltag benötigen, und prüfen dessen Berechtigungen regelmäßig.
Cold Storage ändert den Signaturweg
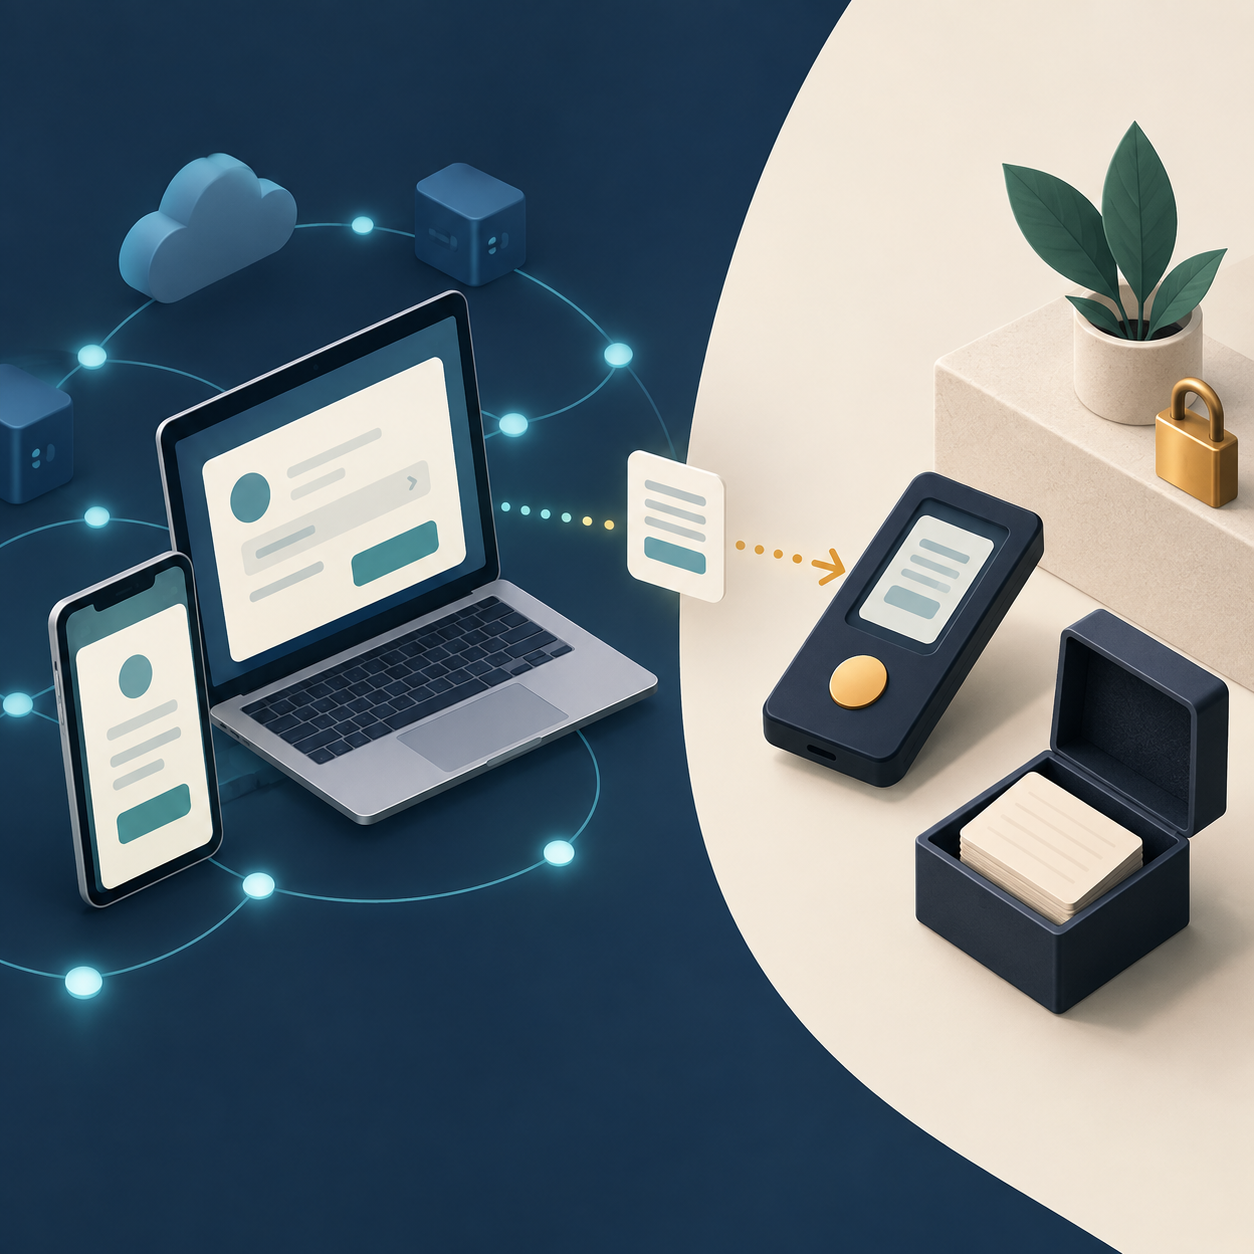
Beim Offline-Signieren kann ein internetverbundener Computer eine unsignierte Transaktion erstellen, sie an einen Offline-Signer übertragen und das signierte Ergebnis später veröffentlichen. Der private Schlüssel bleibt vom Online-Computer getrennt; dadurch sinkt ein Weg für den Fernzugriff auf den Schlüssel. Geräte verwenden unterschiedliche Übertragungswege, etwa USB oder QR-Codes; ein Hardware-Wallet ist nicht automatisch vollständig luftisoliert. Bitcoin.orgs Sicherheitsleitfaden beschreibt die Trennung zwischen einem Online-Watch-only-Wallet und einem Offline-Signatur-Wallet. Die zusätzlichen Schritte können Wiederherstellung, Updates und häufige App-Nutzung verlangsamen. Übe den Ablauf deshalb vorher.
Ein Hardware-Wallet ist ein Signierer, kein Münztresor
Ein Hardware-Wallet ist ein physisches Gerät, das private Schlüssel von einem allgemeinen Online-Computer trennen und geprüfte Anfragen signieren soll. Es enthält nicht die Blockchain-Vermögenswerte: Das Netzwerk ordnet sie einer Adresse zu, und der Schlüssel weist die Berechtigung zum Transfer nach. Vergleiche vor der Freigabe Empfänger, Netzwerk, Betrag und angeforderte Aktion auf dem vertrauenswürdigen Gerätedisplay, sofern diese Angaben dort angezeigt werden. Fehlen wichtige Details oder sollst du unlesbare Daten freigeben, macht ein separater Signierer die Entscheidung nicht automatisch sicher.
Nutzung und Wiederherstellung gemeinsam abwägen
Für häufige Transfers oder App-Verbindungen kann ein kleiner Betriebsbestand in einem gepflegten Software-Wallet einfacher sein. Für selten bewegte Mittel kann ein Cold-Signing-Verfahren die Online-Exposition des Schlüssels verringern, erhöht aber die Verantwortung für physische Aufbewahrung und Wiederherstellung. Einen universellen Schwellenbetrag gibt es nicht. Berücksichtige, wie oft du signierst, welche Folgen ein Zugriffsverlust hätte, welchen Bedrohungen du ausgesetzt bist und ob du das Wallet sicher wiederherstellen kannst. Manche verwenden beides und halten Verwahrung, Adressen und Backups klar getrennt.
Ein Cold Wallet sorgfältig einrichten
Beginne mit der offiziellen Einrichtungsanleitung des Herstellers und prüfe, wie das Wiederherstellungsgeheimnis entsteht. Eine vorab ausgefüllte Phrase oder eine separat zugesandte Phrase ist keine normale Einrichtung. Prüfe Echtheit und Firmware über offizielle Kanäle, die Unterstützung des benötigten Netzwerks und Transaktionstyps und, wenn möglich, die Empfangsadresse auf dem Signierer. Bewahre das Backup offline auf und plane für Beschädigung, Diebstahl und vertrauenswürdige Wiederherstellung. Gib es niemals auf einer Website, im Support-Chat oder auf einem Gerät ein, das der offizielle Wiederherstellungsablauf nicht verlangt.
Cold Storage beseitigt nicht jedes Risiko
Ein Offline-Schlüssel verhindert weder den Diebstahl des Backups noch eine ausgetauschte Empfängeradresse, eine erschlichene Freigabe oder eine kompromittierte Signieroberfläche. Auch ein Gerät kann verloren gehen oder beschädigt werden; ein ungeprüfter Wiederherstellungsplan kann im Ernstfall scheitern. Cold Storage ändert einen Teil des Bedrohungsmodells: den Online-Zugriff auf den Signaturschlüssel. Vertragsberechtigungen, Adress- und Netzwerkprüfung, Backup-Kompatibilität und Nachlassplanung bleiben wichtig. Lies dazu den Leitfaden zu Wallet-Wiederherstellung, zu Token-Freigaben und zur Transfer-Checkliste. Quellen: Bitcoin.org zur Wallet-Sicherheit, Bitcoin.org-FAQ, Ethereum.org zu Wallets, der Bitcoin-Entwicklerleitfaden zu Wallets und Trezors Überblick zu Hardware-Wallets.
Häufige Fragen
Q1Ist ein Hardware-Wallet immer offline?
Nicht unbedingt. Das Signiergerät kann seinen Schlüssel isoliert halten, während die Begleit-App und eine unsignierte Transaktion einen Online-Computer verwenden. Verbindung und Sicherheitsmerkmale unterscheiden sich je nach Gerät.
Q2Sind Kryptowährungen im Hardware-Wallet gespeichert?
Nein. Die Blockchain ordnet Vermögenswerte Adressen zu. Ein Wallet verwaltet Schlüssel, die Transaktionen zu diesen Adressen autorisieren können.
Q3Ist Cold Storage automatisch sicherer als ein Hot Wallet?
Es kann den Fernzugriff auf Signaturschlüssel erschweren, schützt aber nicht vor einem gestohlenen Backup, einer irreführenden Anfrage, einem verlorenen Gerät oder einer inkompatiblen Wiederherstellung.
Q4Sollte ich alle Mittel in einem Cold Wallet aufbewahren?
Es gibt keine universelle Lösung. Berücksichtige Zugriff, Wiederherstellbarkeit, physische Sicherheit und mögliche Folgen von Fehlern. Manche trennen Alltagsmittel von langfristigen Beständen.
Quellen und weiterführende Lektüre
Problem melden
Wir bereiten eine E-Mail mit dem Link zu diesem Artikel vor. Mark erhält den Hinweis erst nach dem Senden
Schnelltest
Fertig gelesen? Prüfe dich mit 3 Fragen
Frage 01
Was beschreibt „Hot“ gegenüber „Cold“ hauptsächlich?
Wähle eine Antwort, um die Erklärung zu sehen
Optionsglossar
Eine Lage, in der der Ausübungspreis einer Option nahe am Marktpreis ihres Basiswerts liegt. Der innere Wert kann gering oder null sein, während wegen verbleibender Zeit und Unsicherheit noch eine Prämie bestehen kann.
Detaillierten Leitfaden lesenKaufoptionEin Kontrakt, der dem Inhaber das Recht, aber nicht die Pflicht gibt, den Basiswert zum Ausübungspreis nach den Vertragsbedingungen zu kaufen. Der Verkäufer trägt bei Ausübung und Zuteilung die entsprechende Pflicht.
Detaillierten Leitfaden lesen